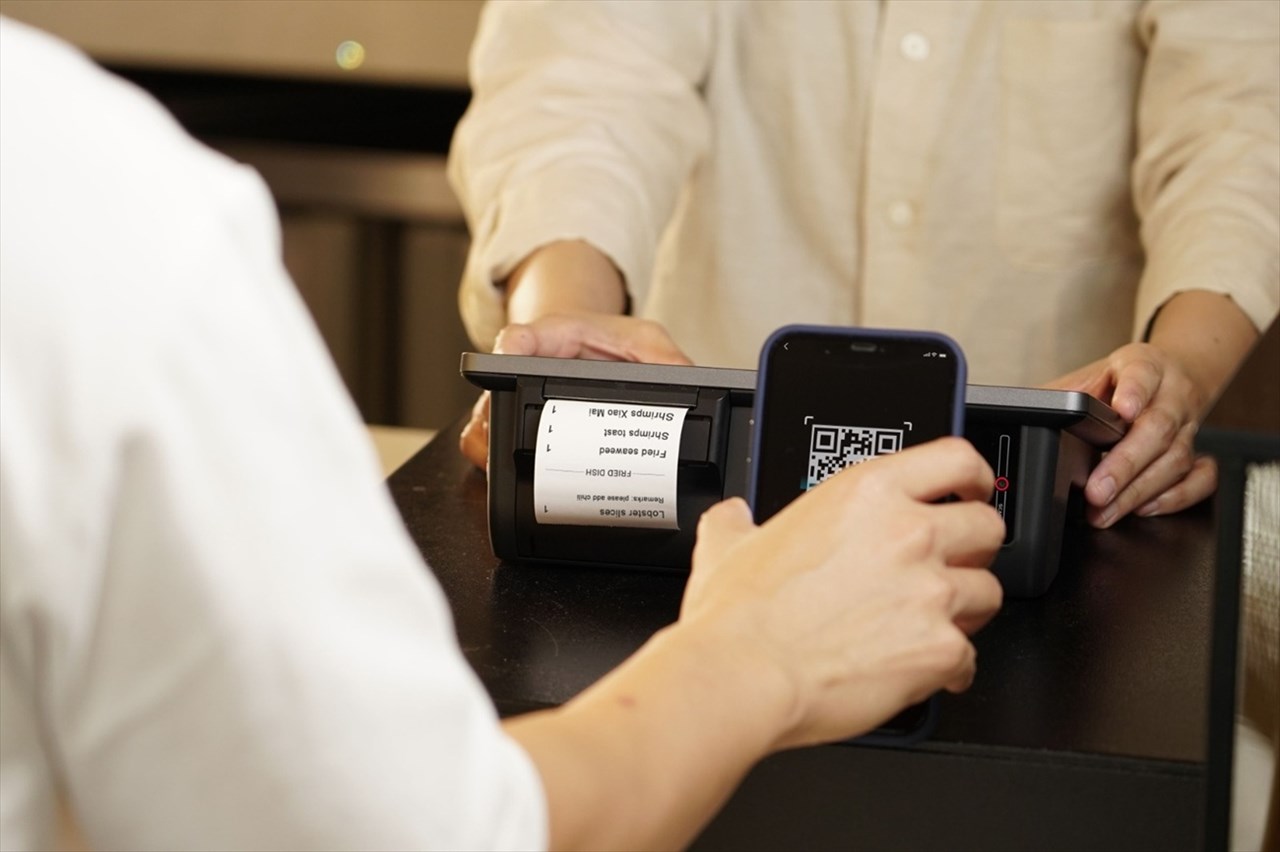
يستهدف شكل جديد من عمليات الاحتيال المالي تحويل المدفوعات الإلكترونية للعملاء على حساب البائعين. ووفقاً لخبراء في المخاطر المعلوماتية، فقد تم الإبلاغ عن حالات احتيال عبر استبدال رمز QR في كوت ديفوار.
يكتسب هذا التحذير أهمية خاصة في الوقت الذي يتم فيه تداول مقطع فيديو توضيحي، ربما من أصل آسيوي، على شبكات التواصل الاجتماعي يوضح طريقة عمل المجرمين. ومن أجل الحفاظ على أمن المعاملات اليومية وتوعية الفاعلين الاقتصاديين، قامت Sika finance بدراسة هذا التهديد.
عملية احتيال بسيطة، تُعرف باسم 'quishing'. يُشير خبير في المخاطر المعلوماتية إلى أنه: 'نحن نتحدث عن quishing، وهو اختصار لـ QR وphishing.
في هذه الحالة المحددة، يتعلق الأمر برمز QR يتم لصقه فوق الرمز الحقيقي. ويشار إليه أيضاً بـ QR code swapping، أو QR code overlay، أو بالفرنسية fraude par substitution de QR code'.
من الناحية الفنية، تظل طريقة العمل بدائية. إذ يقوم المجرمون بطباعة ملصقات لاصقة يضعونها فوق أدوات الدفع المشروعة.
ثم يتوجهون إلى المتاجر الصغيرة في الشوارع ويلصقون خلسة، أو يستبدلون، رموز QR المزيفة هذه فوق رموز التجار، وغالباً ما يستغلون لحظة غفلة أو يشتتون انتباه التاجر، على سبيل المثال أثناء مكالمة هاتفية. عندما يقوم العملاء بمسح رمز QR المعروض لدفع ثمن مشترياتهم، يتم تحويل الأموال مباشرة إلى حساب المحتالين، بدلاً من قيدها لحساب التاجر.
هذا النوع من التلاعب، الذي يتكون من تغطية رمز أصلي بملصق احتيالي، موثق كأحد الأشكال الرئيسية للاحتيال المتعلق بالمدفوعات عبر رمز QR. يؤكد مسؤول في المخاطر المعلوماتية واقع هذه الظاهرة على الأرض قائلاً: 'لقد وقع العديد من الأشخاص ضحية لها في أبيدجان وداخل البلاد'.
ثغرة مادية في المقام الأول: بالنسبة للمتخصصين، لا تكمن الثغرة بشكل أساسي في تكنولوجيا الدفع، بل في إدارة مساحة البيع ومراقبة الوسائط المعروضة. فالرموز الثابتة المطبوعة والتي تُترك دون مراقبة يمكن استبدالها، مما يخلق فرصة للمحتالين.
يحلل خبير في الأمن المعلوماتي قائلاً: 'يعود هذا إلى الأمن المادي، تماماً مثل التحكم في الوصول المطلوب لمبانينا وغرف الخوادم. فالعرض غير المراقب للملصقات يخلق الفرصة.
الأمر بسيط للغاية: لا تعرض رمز QR الخاص بك في منطقة خارج سيطرتنا. إن إضافة طبقة أمنية للدفع عبر رمز QR من شأنها أن تطيل العملية، في حين أن هذه السهولة والبساطة هما اللتان عززتا نجاح الدفع عبر رمز QR'.
خسائر فورية للضحايا: العواقب مباشرة: يدفع العميل، لكن التاجر لا يتلقى شيئاً. يتم تحويل الأموال إلى حساب المحتال، بينما يخسر المشتري أمواله دون أن يتم الوفاء بفاتورته الفعلية.
وتزداد المخاطر بالنظر إلى أنه بمجرد التحقق من المعاملة، يكون من الصعب عموماً استرداد الأموال. لذا تؤكد التوصيات الدولية على ضرورة التحقق من هوية المستفيد قبل الدفع وتأكيد الاستلام الفعلي للأموال قبل تسليم السلعة أو الخدمة.
تأمين المعاملات. لمنع هذه المخاطر، يجب تكييف أجهزة الحماية مع مستوى دمج الدفع في نشاط التاجر.
بالنسبة للحالات غير المدمجة، يوصي متخصص بامتلاك حساب تاجر، وحساب عادي، وجهاز طرفي يُعهد به لأمين الصندوق. يقوم الأخير بنقل المدفوعات فوراً إلى حساب التاجر: ولا يتم التحقق من المعاملة إلا عندما يتلقى أمين الصندوق تأكيداً بذلك.
بالنسبة للهياكل التي تمتلك أنظمة أكثر تعقيداً، يجب أتمتة المراقبة. عندما يتم ربط نظام الدفع بنظام التاجر، يجب أن تقوم آلية التحقق (رمز المعاملة أو معرف فريد) بمصادقة كل عملية قبل أن يأخذها أمين الصندوق في الاعتبار.
وبدون هذه الأجهزة، يحذر المتخصص، يظل خطر الاحتيال وquishing مرتفعاً. علاوة على ذلك، تتماشى هذه التدابير مع الممارسات الفضلى الموصى بها للتجار: الفحص المنتظم لرموز QR، وتأكيد المدفوعات عبر لوحة تحكم التاجر أو إشعار رسمي، وتسليم البضائع فقط بعد تلقي تأكيد الدفع.
امسح، تحقق، وادفع. يمكن للإجراءات الوقائية البسيطة أن تقلل أيضاً من التعرض للمخاطر.
يوصي خبير في حماية البيانات بإجراء فحص مادي منتظم لرمز QR المعروض، بينما يقترح متخصص آخر تركيب شبكة حماية تمنع وضع رمز آخر دون إعاقة قراءته. الفحص اليومي للوسائط، واستخدام وسائل حماية غير قابلة للعبث، وتدريب الموظفين.