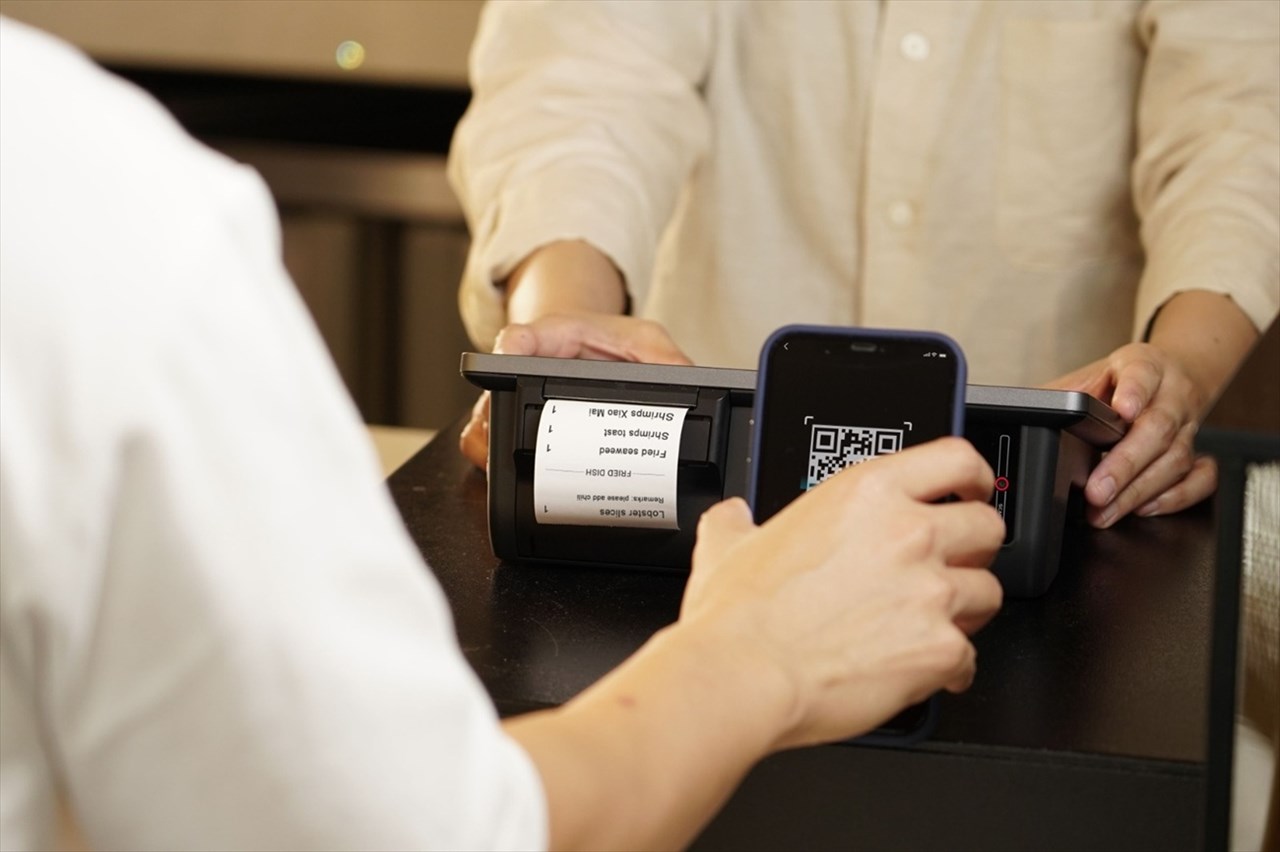
一种新型金融诈骗旨在拦截客户的电子支付,使销售商遭受损失。 据计算机风险专业人士称,科特迪瓦已报告了多起 QR 码替换欺诈案件。
此警报具有特别的现实意义,因为一段可能源自亚洲、展示犯罪分子作案手法的解释性视频正在社交媒体上传播。 为了保障日常交易安全并提高经济参与者的意识,Sika finance 对这一威胁进行了深入研究。
一种被称为“扫码欺诈”(quishing)的简单骗局。“ 我们称之为‘quishing’,即 QR 与网络钓鱼(phishing)的结合词。
具体而言,这是一个贴在真实二维码之上的 QR 码。 它也被称为 QR 码置换、QR 码覆盖,或者用法语表述为 QR 码替换欺诈,”一位计算机风险专业人士解释道。
从技术上讲,其作案手法依然简单。 不法分子打印出不干胶标签,并将其贴在合法的支付媒介上。
随后,他们前往小型街头商店,趁店主不注意(例如在接听电话时)或通过分散其注意力,悄悄地用这些伪造的 QR 码覆盖或替换商家的原始二维码。 当客户扫描所展示的 QR 码进行购物支付时,资金会直接转入诈骗者的账户,而非记入商家的账户。
这种通过标签覆盖真实代码的操作,被记录为与 QR 码支付相关的最主要欺诈形式之一。 一位计算机风险主管证实了该现象在实地的真实性:“阿比让及内陆地区已有数人受害。”
首先是物理层面的漏洞。 对于专家而言,漏洞主要不在于支付技术本身,而在于销售区域的管理和对所展示媒介的监控。
未受控制且随意放置的打印静态码易被替换,从而为欺诈者创造了机会。“ 这更多属于物理安全范畴,类似于我们办公场所和服务器机房所需的门禁控制。
疏于监管的标签展示创造了机会。 道理很简单:不要将 QR 码放置在我们的控制范围之外。
增加 QR 码支付的安全层级会延长流程,而正是这种便捷与简单推动了 QR 码支付的成功,”一位计算机安全专家分析道。 受害者面临直接损失。
后果是直接的:客户支付了款项,但商家未收到任何钱款。 资金被转移至诈骗者账户,而买方不仅损失了资金,其真实账单也未得到结清。
风险之所以极高,是因为一旦交易被确认,通常很难追回资金。 因此,国际建议强调在支付前务必核实收款人身份,并在交付商品或服务前确认实际收到款项。
锁定交易。 为防范此类风险,保护机制必须根据支付与商家业务的整合程度进行调整。
对于未整合的情况,专家建议设立一个商家账户、一个普通账户以及一个由收银员保管的终端。 后者会立即将付款情况报告给商家账户:只有当收银员收到确认信息时,交易才会被视为有效。
对于拥有更复杂系统的机构,控制流程必须实现自动化。 当支付系统与商家的系统互联时,必须在收银员处理每笔操作前,通过验证机制(交易令牌或唯一标识符)对每笔交易进行身份验证。
专家警告称,若缺乏这些机制,欺诈和“扫码欺诈”的风险依然很高。 此外,这些措施也符合建议商家的最佳实践:定期检查 QR 码、通过商家仪表板或官方通知确认付款,并仅在收到付款确认后才交付货物。
扫描、核对并支付。 简单的预防措施同样可以降低风险敞口。
一位数据保护专家建议对所展示的 QR 码进行定期物理检查,而另一位专家则建议安装防护格栅,在不影响阅读的情况下防止被贴上其他代码。 对媒介的日常检查、使用防篡改保护措施以及员工培训